BYD ETT 44: Πώς πήρε 5 αστέρια και πιστοποίηση CitySafe στον Euro NCAP
BYD Shark: Το νέο Pick-Up των 437 ίππων έρχεται στην Ευρώπη
ETT 44: Νέο ηλεκτρικό φορτηγό της BYD με 1.020 άλογα και αυτονομία 600km!
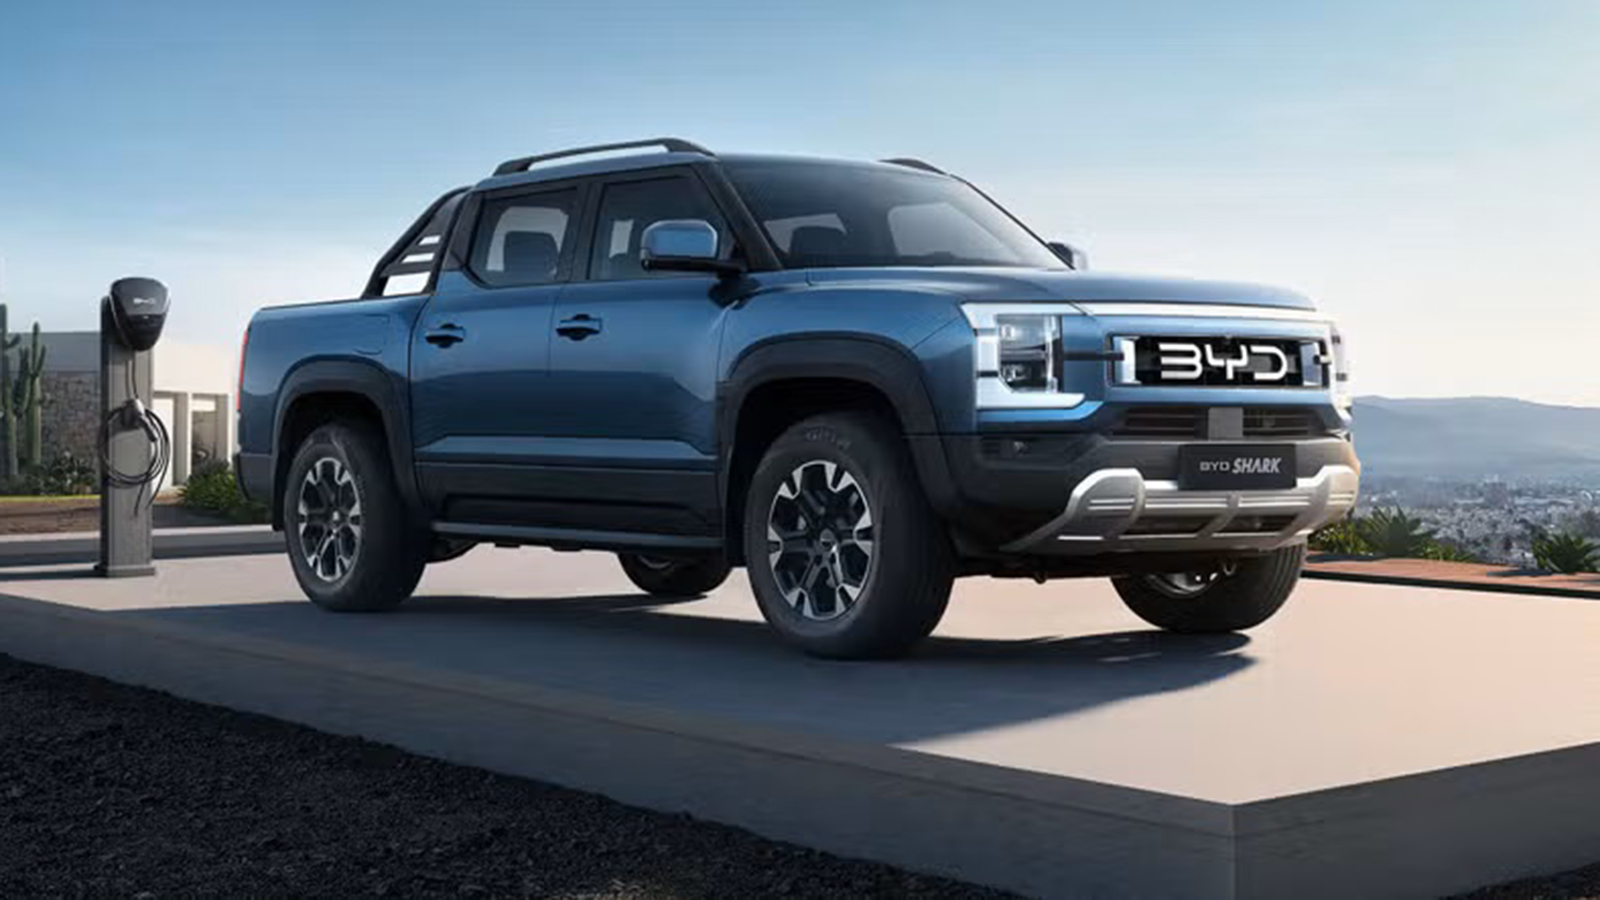
Η BYD προετοιμάζει over-the-air ενημέρωση για το Shark 6, μετά τον εντοπισμό αδυναμίας στο λογισμικό του.
Η BYD κλείνει το κενό ασφαλείας με ενημέρωση λογισμικού στο Shark 6.
Οι χάκερς χρειάστηκαν φυσική πρόσβαση πριν αποκτήσουν απομακρυσμένο έλεγχο.
Κλήσεις και δεδομένα τοποθεσίας βρέθηκαν εκτεθειμένα στο ελεγχόμενο πείραμα.
Η έρευνα επεκτείνεται και σε άλλα μοντέλα με το σύστημα DiLink.
Η BYD προχωρά σε διορθωτική ενέργεια για το Shark 6, έπειτα από ελεγχόμενη έρευνα κυβερνοασφάλειας που αποκάλυψε αδυναμία στο λογισμικό του Pick-Up. Η εταιρεία χαρακτήρισε το ζήτημα «ελάττωμα λογισμικού» και ξεκίνησε επίσημη εσωτερική διερεύνηση.
Το περιστατικό δεν παρουσιάζεται ως κακόβουλη επίθεση εναντίον ιδιοκτήτη. Ήταν μια ελεγχόμενη δοκιμή ασφαλείας της αυστραλιανής Fortify Labs. Η ομάδα χρησιμοποίησε δικό της BYD Shark 6 Premium του 2025 και ολοκλήρωσε την έρευνα σε διάστημα δύο εβδομάδων.
Σύμφωνα με τα στοιχεία της Fortify Labs, το όχημα είχε λάβει όλες τις διαθέσιμες ενημερώσεις έως τις 16 Ιουλίου 2026. Η έρευνα ξεκίνησε την επόμενη ημέρα. Η έκδοση λογισμικού της κεντρικής μονάδας ήταν η 56.1.2.2507080.1.
Η BYD ανακοίνωσε διορθωτική ενέργεια που αφαιρεί την ακούσια διαδρομή μέσω της οποίας μπορούσε να ενεργοποιηθεί το Android Debug Bridge, γνωστό ως ADB, από το περιβάλλον χρήστη του infotainment. Η ενημέρωση για το BYD Shark 6 θα διατεθεί over-the-air, αφού προηγουμένως ολοκληρωθεί η αυστηρή επικύρωση του νέου λογισμικού.
Το σημαντικότερο στοιχείο είναι ότι η αρχική παραβίαση δεν έγινε εξ ολοκλήρου από απόσταση. Οι ερευνητές, που λειτούργησαν ως χάκερς στο πλαίσιο της δοκιμής, χρειάστηκαν φυσική πρόσβαση στο όχημα για να εγκαταστήσουν λογισμικό στην κεντρική μονάδα.
Η εγκατάσταση της εφαρμογής απαιτούσε και επιβεβαίωση με φυσικό άγγιγμα στην οθόνη του infotainment. Μετά από αυτό το στάδιο, η συνδεσιμότητα και ο έλεγχος του εγκατεστημένου λογισμικού μπορούσαν να λειτουργήσουν απομακρυσμένα.
Για τη δοκιμή χρησιμοποιήθηκε μια δημόσια γνωστή τεχνική, η οποία έδωσε μη προνομιούχα πρόσβαση στην κεντρική μονάδα. Οι ερευνητές διευκρίνισαν ότι δεν τροποποίησαν firmware και δεν επιχείρησαν αναβάθμιση δικαιωμάτων, καθώς αυτό δεν ήταν αναγκαίο για την επίδειξη.
Παράλληλα, αφαίρεσαν εκ των προτέρων την κάρτα SIM από τη μονάδα τηλεματικής. Με αυτόν τον τρόπο απομόνωσαν το pick-up από το διαδίκτυο και τις υποδομές της BYD. Για την επικοινωνία χρησιμοποίησαν δικό τους δίκτυο και cellular hotspot μέσα στο αυτοκίνητο, ώστε η δοκιμή να μην επηρεάσει τις online υπηρεσίες της εταιρείας.
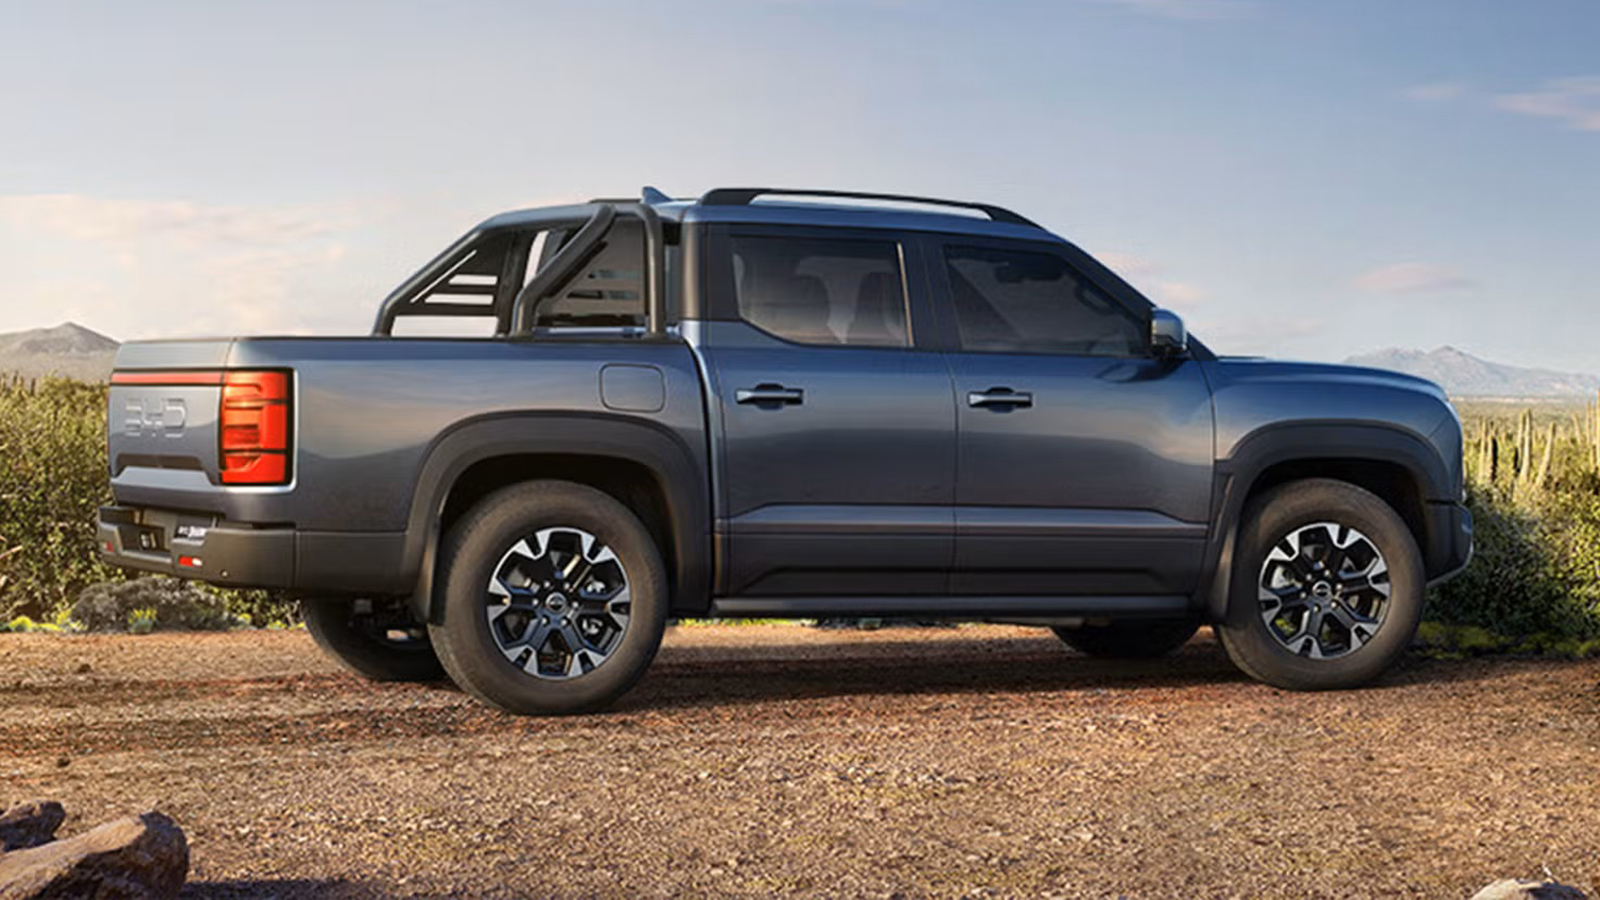
Η Fortify Labs πραγματοποίησε την ελεγχόμενη έρευνα σε δικό της BYD Shark 6 Premium του 2025.
Η έρευνα έδειξε ότι μέσω της πρόσβασης μπορούσαν να αποκαλυφθούν δεδομένα τοποθεσίας και πληροφορίες για τηλεφωνικές κλήσεις που πραγματοποιήθηκαν μέσα στο όχημα. Πρόκειται για δεδομένα που αναδεικνύουν την αυξανόμενη σημασία της κυβερνοασφάλειας αυτοκινήτων, καθώς τα σύγχρονα infotainment διαχειρίζονται πολλές συνδεδεμένες υπηρεσίες.
Στην τηλεοπτική επίδειξη ενεργοποιήθηκαν επίσης οι υαλοκαθαριστήρες και έσβησαν τα φώτα. Ωστόσο, αυτές οι ενέργειες δεν έγιναν απλώς μέσω του infotainment. Η Fortify Labs συνδέθηκε φυσικά στη γραμμή CAN bus και χρησιμοποίησε Raspberry Pi, το οποίο προσομοίωνε παραβιασμένη ηλεκτρονική μονάδα ελέγχου στέλνοντας μηνύματα στο δίκτυο του οχήματος.
Επομένως, η δοκιμή ανέδειξε διαφορετικά επίπεδα πρόσβασης. Για την εγκατάσταση λογισμικού απαιτήθηκε παρουσία δίπλα στο όχημα, ενώ για την επίδειξη ελέγχου των συγκεκριμένων λειτουργιών χρειάστηκε φυσική σύνδεση στο CAN bus. Δεν τεκμηριώνεται ότι άγνωστος επιτιθέμενος μπορούσε να αναλάβει εξ ολοκλήρου τον έλεγχο ενός τυχαίου Shark 6 μέσω διαδικτύου.
Το BYD Shark 6 διαθέτει το Android-based σύστημα infotainment DiLink. Η ίδια πλατφόρμα χρησιμοποιείται και σε άλλα μοντέλα BYD και Denza, για αυτό η κινεζική εταιρεία εξετάζει αν χρειάζονται αντίστοιχη ενημέρωση και άλλα προϊόντα της.
Αυτό δεν σημαίνει ότι έχει επιβεβαιωθεί το ίδιο κενό σε κάθε μοντέλο. Η BYD αξιολογεί το ενδεχόμενο και δεν έχει ανακοινώσει συγκεκριμένη λίστα επηρεαζόμενων οχημάτων. Η Fortify Labs σημείωσε επίσης ότι η ίδια τεχνική θα μπορούσε να εφαρμοστεί σε Android κεντρικές μονάδες και άλλων κατασκευαστών, εφόσον αυτές δεν είναι επαρκώς θωρακισμένες.
Για τους επαγγελματίες οδηγούς και τους διαχειριστές εταιρικών στόλων, η υπόθεση επιβεβαιώνει ότι οι ενημερώσεις λογισμικού αποτελούν πλέον μέρος της κανονικής φροντίδας ενός οχήματος. Στην Ελλάδα δεν έχει αναφερθεί από την πηγή αντίστοιχο πραγματικό περιστατικό ή συγκεκριμένο επηρεαζόμενο όχημα. Η ουσία είναι ότι η BYD αναγνώρισε την αδυναμία, αφαίρεσε τη διαδρομή πρόσβασης και προετοιμάζει το OTA patch πριν από τη διάθεσή του.
PRO.autotriti.gr | Ταυτότητα
Επωνυμία Επιχείρησης: AUTO ΤΡΙΤΗ ΑΕ
Έδρα - Γραφεία: Λεωφόρος Αμαρουσίου 14 - Νέο Ηράκλειο, Τ.Κ. 141 22
Νομική Μορφή: ΕΚΔΟΤΙΚΗ ΕΤΑΙΡΕΙΑ
Α.Φ.Μ.: 998384177
Δ.Ο.Υ.: ΚΕΦΟΔΕ
Στοιχεία Επικοινωνίας:
E-mail: [email protected]
Τηλέφωνο: 211 1085500
Ιστοσελίδα: PRO.autotriti.gr
Διοικητικά Στελέχη
Ιδιοκτήτες & Κύριοι Μέτοχοι: Δανάη Τριανταφύλλη – Δάφνη Τριανταφύλλη
Νόμιμος εκπρόσωπος - Διευθυντής: Νίκος Καρανάσιος
Διαχειριστής ονόματος τομέα: ΑUTO ΤΡΙΤΗ Α.Ε.